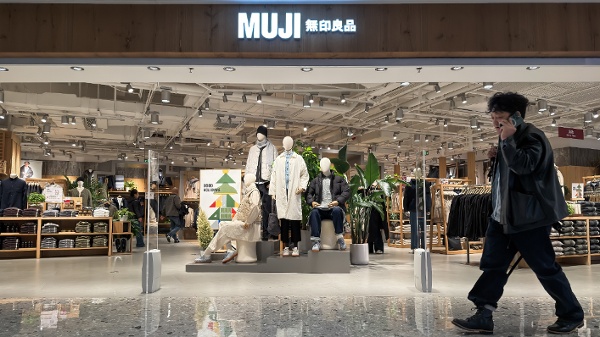
2025年12月18日,中國重慶一處購物中心內的日本無印良品(MUJI)門市。(圖片來源:Cheng Xin/Getty Images)
【看中國2026年11月5日訊】日本知名生活品牌無印良品(MUJI)傳出大規模個資外泄事件,受影響範圍持續擴大。營運公司良品計畫週三(11月4日)公布最新調查結果,約109萬筆信用卡會員資料可能遭外部人士非法存取,其中涉及完整信用卡號,約34萬5000張信用卡目前仍在有效期限內。
據日本朝日電視臺報導,良品計畫10月30日曾宣布,最多約2726萬筆顧客資料可能外泄,當時確認的風險資料包括電子郵件地址、出生年月日及性別,未涉及信用卡資訊、姓名或住址。
不過,隨著調查深入,公司發現可能遭到存取的資料比原先掌握的更多,其中包括約109萬筆「MUJI Card」信用卡會員資料,涉及完整卡號、會員ID及出生年月日。
MUJI Card由日本信用卡公司Credit Saison發行。此次涉及的資料主要來自2021年7月以前申辦信用卡的會員,其中約34萬5000張卡片仍然有效,其餘已失效或終止契約。


良品計畫指出,這批資料不包含持卡人姓名、信用卡有效期限及安全碼(CVV)。
至於公司為何保存大量信用卡資料,良品計畫解釋,2021年7月以前,為了向MUJI Card會員提供專屬優惠,公司曾收集信用卡卡號等資訊,而相關資料一直保留在系統中。
目前,發卡公司Credit Saison已加強監控異常交易,防範信用卡遭到盜刷。持卡人如有疑慮,也可申請補發新卡。
除了信用卡會員資料,原先公布的最多2726萬筆顧客資料,受影響對象也進一步獲得釐清。除了MUJI App用戶,僅註冊無印良品網路商店、未使用App的會員,也可能受到波及。
調查顯示,相關資料除了電子郵件地址、出生年月日和性別,還涉及會員ID。其中約52萬筆資料包含姓名、住址及電話號碼,意味著部分顧客面臨更高的個資曝光風險。
另外,約120筆曾在MUJI App或官方網路商店登錄信用卡資訊的用戶資料,也可能遭外部存取。這部分資料包括信用卡號前6碼、末2碼,以及持卡人姓名。
針對此次事件,良品計畫表示,將陸續透過電子郵件或郵寄方式通知可能受影響的顧客,同時提醒信用卡持有人留意近期交易記錄。一旦發現不明扣款或非本人消費,應立即聯絡發卡銀行確認。
公司強調,截至11月4日,尚未發現相關資料流入暗網等非法交易管道,也沒有確認因個資遭濫用而造成的實際損失。
目前,MUJI App及無印良品官方網路商店仍維持正常服務。良品計畫表示,將繼續調查事件原因,並釐清可能受影響的資料範圍。
看完那這篇文章覺得












排序